 아이티카이로스
소통을 디자인하는 아이티 카이로스입니다.
시놀로지 나스 사용자를 대상으로 최근 2달 이내 DSM 계정 및 SSH계정 탈취를 위한 브루트 포스 공격이 급격하게 증가되었다는 보고가 들어오고 있습니다. 하루에 1천건 이상의 공격이 로그에 기록되기도 하는데요. 기본적으로 아래의 조치가 필요합니다.
최악의 경우 해커가 시놀로지 나스를 램섬웨어에 감염하여 비트코인을 요구할 수 있습니다.
이에 시놀로지 나스의 http, https의 기본 포트인 5000, 5001번 포트를 다른 포트로 변경하는 걸 강력하게 추천드립니다. 또한 22번, 21번등 알려진 서비스 포트를 그래도 포트포워딩하여 사용 중이라면 이것 또한 변경하여 주세요. 아래의 사항을 확인 부탁드립니다.
https://namu.wiki/w/%EB%B8%8C%EB%A3%A8%ED%8A%B8%20%ED%8F%AC%EC%8A%A4
브루트 포스 - 나무위키
다른 사람에게 브루트 포스로 암호가 털리는 것을 원치 않는다면, 다음 사항을 지키자. 암호는 최소 10자리 이상을 사용하자. 암호가 12자리를 넘어간다면 슈퍼 컴퓨터를 가져와도 안전하다. 숫자만으로 이루어져있다 해도 암호 한 자리당 경우의 수가 10배씩 늘어난다. 12자리이면 10^12이며 영문 대소문자 섞은 12자리라면 경우의 수는 (대문자 26개+소문자26개+숫자10개=62)^12=3.2262667624×10^21) 가 된다. 이러면 전 세계의 연산기
namu.wiki
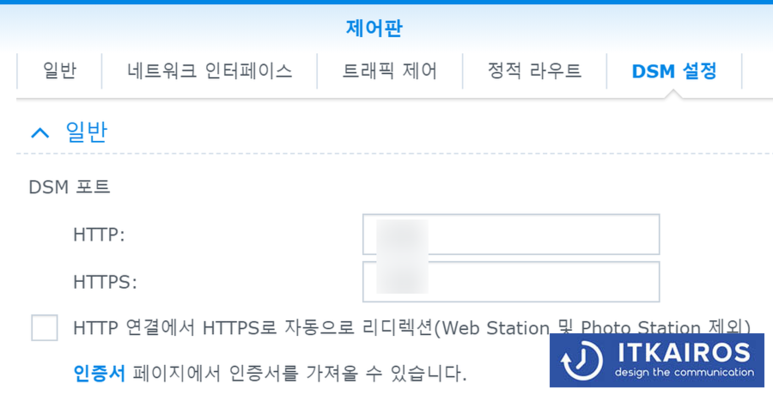
1. DSM 포트는 기본값이 아닌 다른 값으로 변경 (기본값은 5000, 5001입니다.)
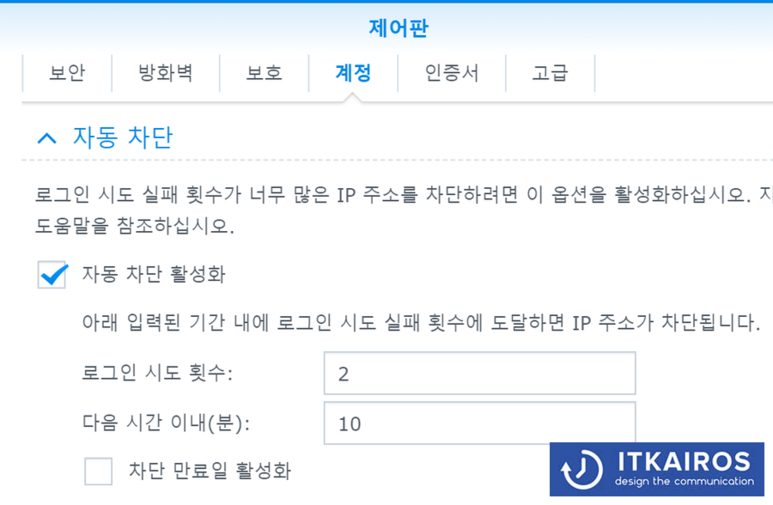
2. DSM 비정상 로그인 시 IP 자동 차단 기능 활성화
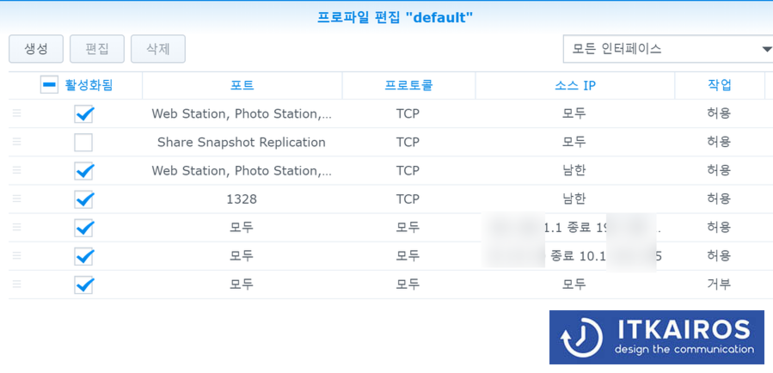
3. 방화벽에서 한국을 제외한 다른 국가 접속 금지
* 본 설정은 사업장 특성에 따라 적용을 신중하게 검토해주세요. (ex: vpn 터널 ip, 해외에서 접속유무 등)
3. SSH 서비스 중지 또는 기본 포트 22번을 다른 포트로 변경
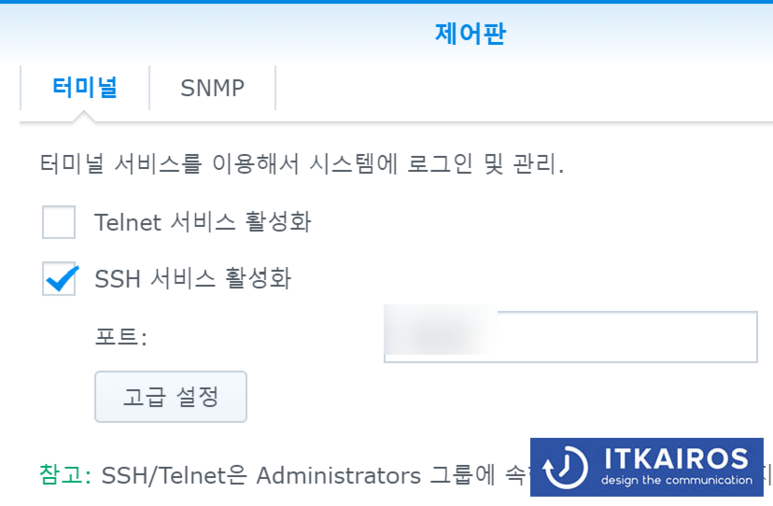
FTP, SMB, WebDAV 등도 기본 포트로 포트포워딩하여 사용한다면 공유기나 방화벽에서 외부 노출 포트를 변경하시거나 나스에서 서비스 포트를 기본 포트 말고 다른 포트로 변경하여 포트포워딩하여 주세요.
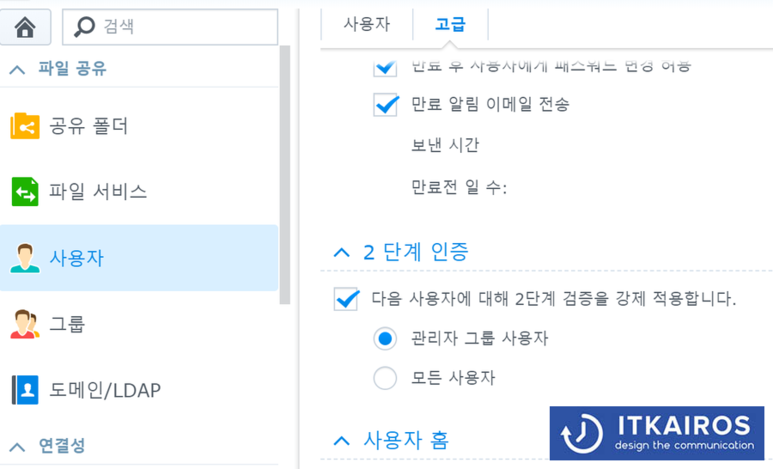
4. 로그인 사용자 2단계 인증 강제적용
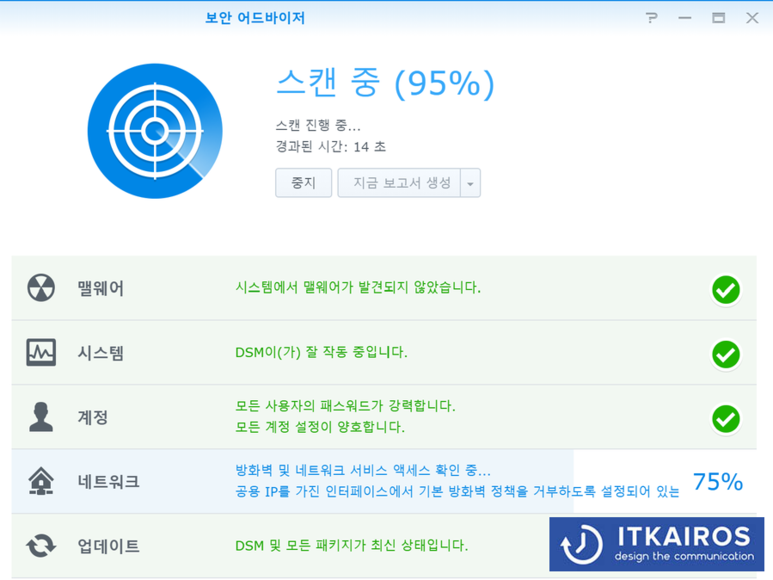
5. 복잡한 암호로 설정, admin 기본 계정 비활성화, 시놀로지 보안 어드바이저 실행하여 보안점검!
소통을 디자인합니다, 아이티 카이로스.


